Администрация городского округа города Калуги
КВИШИНГ: как мошенники используют QR-коды
QR-код кажется безобидным, пока вы не понимаете простую вещь: вы не видите, куда он ведет. Один скан — и вместо оплаты парковки открывается поддельная страница банка, а вместо меню в кафе — форма «подтверждения» с данными карты. Этот сценарий давно стал отдельным видом атак и получил имя « квишинг».
Что такое квишинг и почему QR-код удобен для мошенников
Квишинг — это фишинг через QR-коды. Вместо привычной ссылки в письме злоумышленник подсовывает картинку, которую почти любой смартфон распознает за секунды.
Технически QR-код чаще всего содержит URL. Проблема не в самом формате, а в «слепом» переходе. Пользователь видит квадрат с узором, а не домен, протокол и параметры ссылки. Этим и пользуются, особенно там, где вы торопитесь и готовы «быстро оплатить».
В платежных сценариях риск усиливается тем, что QR часто связан с деньгами. Платеж может идти через банковское приложение, через веб-страницу, через маркетинговую «акцию», через форму авторизации. В каждом варианте можно подменить конечную точку и заставить человека ввести лишнее.
QR с «прямой оплатой» в приложении банка или платежном сервисе обычно безопаснее, потому что вы подтверждаете операцию внутри доверенной среды.
QR, который открывает браузер и просит ввести данные, чаще используется в атаках.
Подмена QR часто делается физически, наклейкой поверх оригинала, или цифрово, если код показывают на экране и его легко подменить.
Где встречается подмена QR и какие признаки должны насторожить
Самые частые места — там, где QR стал привычным интерфейсом. Парковки, листовки на стойке, объявления у лифта, платежные таблички в небольших точках, «квитанции» на двери, рассылки с вложенным кодом. Особенно опасны ситуации, где человек привык действовать на автомате.
Подмена в публичном месте часто выглядит как обычная наклейка. Иногда код чуть смещен, перекрывает часть дизайна, отличается по бумаге или глянцу. Вариант поопаснее — распечатка «официального уведомления», где QR ведет на сайт с оплатой «штрафа» или «долга».
Как безопасно сканировать QR и проверять ссылку до оплаты
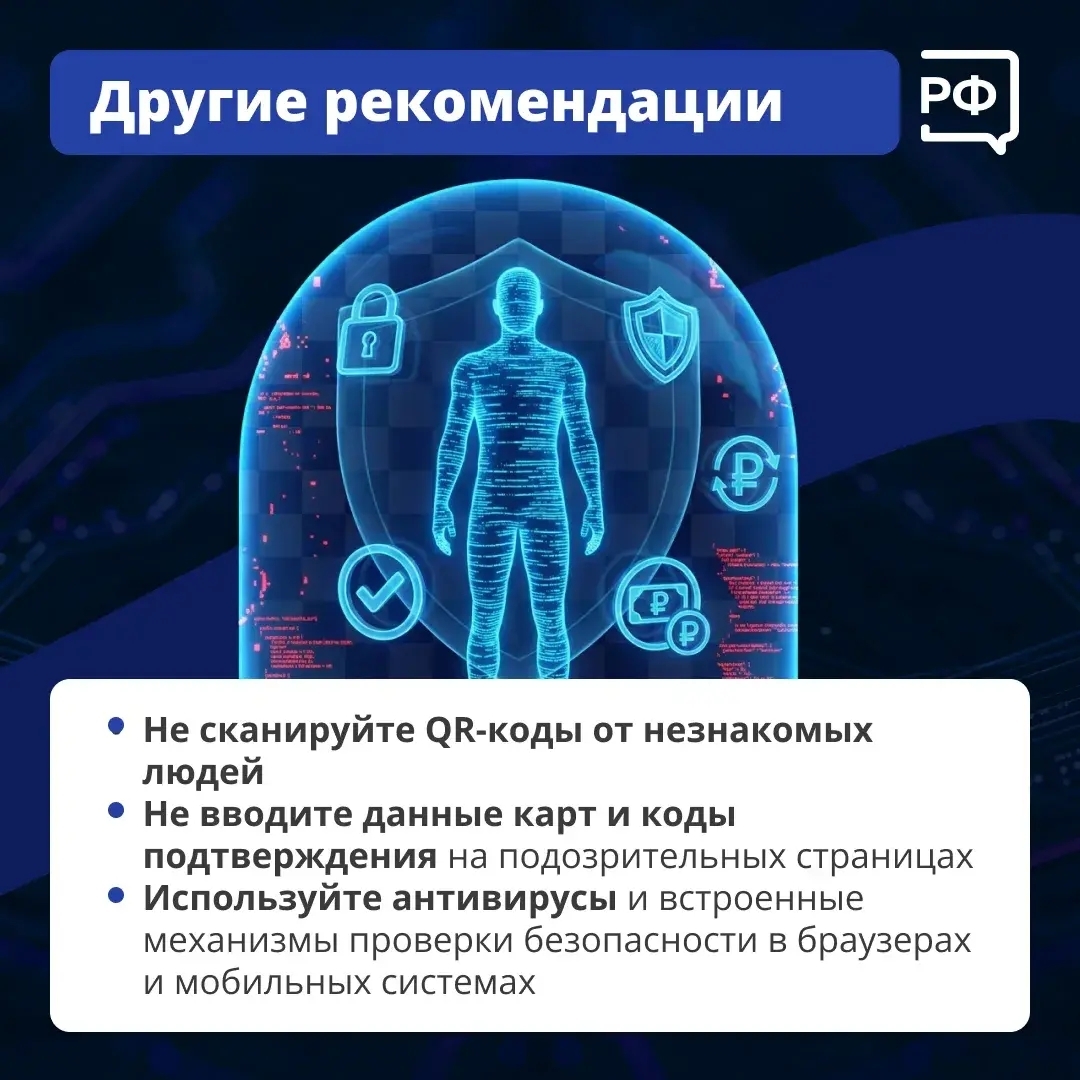
Правило номер один — не спешить. Большинство квишинг-схем держится на скорости. Вам показывают «быструю оплату», а на деле вынуждают открыть браузер и ввести лишнее. Если оплата обещана «в один тап», а вы уже на странице с полями и таймером, лучше закрыть.
Предпочитать оплату через банковское приложение. Если QR открывает браузер и просит авторизоваться, это почти всегда лишний шаг, который в нормальном платежном потоке не нужен.
Проверять домен, а не «красивое» название страницы. Мошенники копируют дизайн и текст, но домен выдает их быстрее всего.
Проверьте домен. Ошибки в написании, лишние символы, странные зоны и поддомены вроде bank-login.example часто указывают на подделку.
Избегайте сокращателей ссылок и редиректов. В платежах они почти никогда не нужны.
Если это «оплата по QR», подтверждайте ее в банковском приложении. Сумма и получатель должны совпадать с тем, что вы ожидаете.
Если у вас просят данные карты, одноразовый код, пароль или «подтвердить вход» на сайте после сканирования, закройте страницу и найдите официальный способ оплаты.
Что делать, если вы уже сканировали подозрительный QR или ввели данные
-
Если вы только открыли ссылку и ничего не вводили, риск обычно ниже, но не нулевой. Некоторые сайты пытаются заставить установить приложение или выдать разрешения. В такой ситуации достаточно закрыть вкладку, удалить загруженное, проверить разрешения браузера и приложений.
-
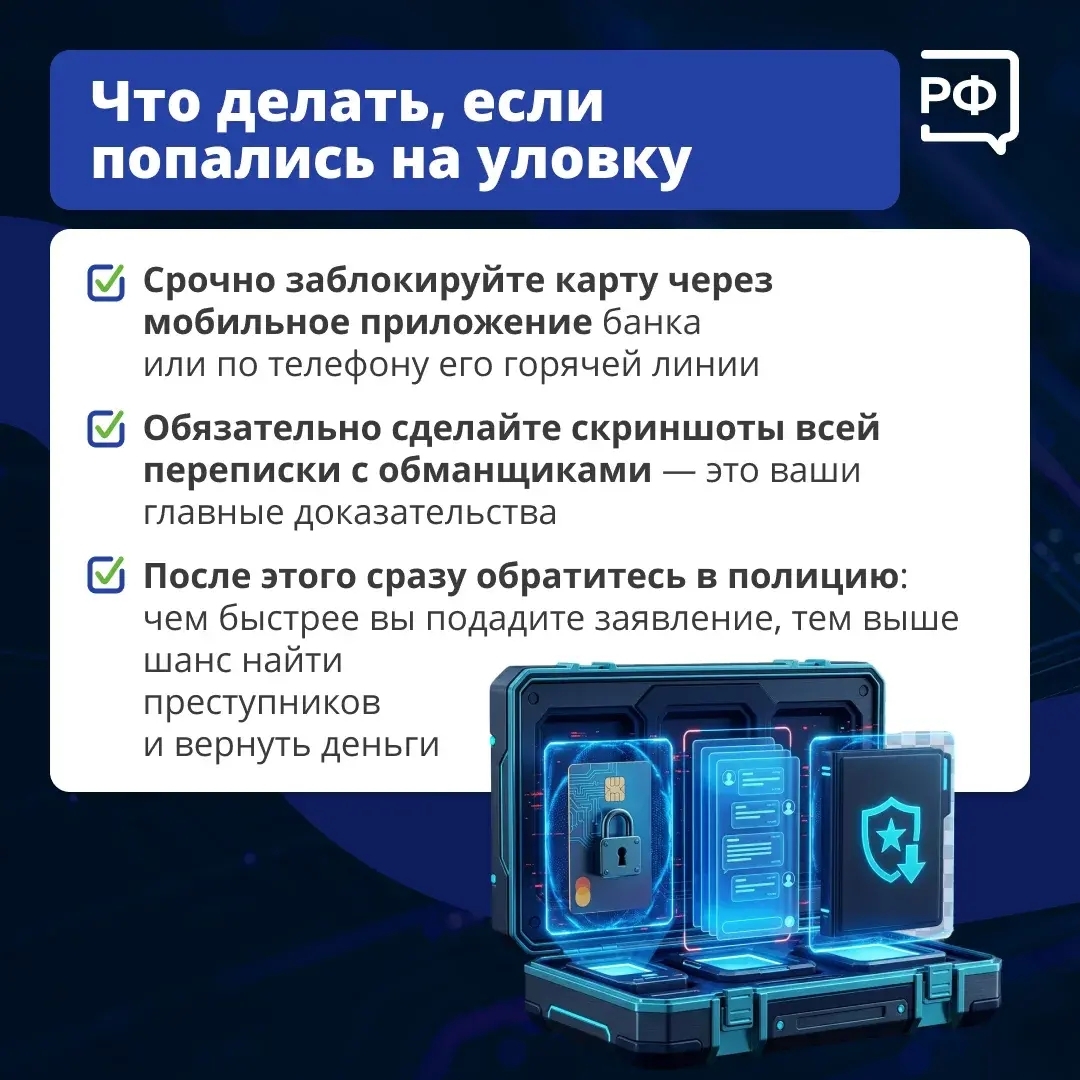
Если вы ввели логин и пароль от банка, почты или мессенджера, действовать нужно сразу. Смените пароль на официальном сайте или в приложении, завершите активные сессии, включите двухфакторную защиту. Если речь о банковских данных, важнее всего быстро связаться с банком через официальный номер или чат в приложении и описать ситуацию.
-
Если вы подтвердили платеж, не ждите. Чем быстрее вы уведомите банк, тем больше шансов остановить цепочку дальнейших операций. Параллельно проверьте лимиты и запреты, которые можно включить в приложении. Минимизируйте возможность повторного списания и перевода.
-
Если сомневаетесь в QR на улице, не сканируйте. Найдите официальный сайт или приложение и выполните действие оттуда.
-
В точке продаж просите показать сумму и получателя на экране кассы и сверяйте их в банке перед подтверждением.
-
Если QR пришел по почте или в PDF, относитесь к нему как к ссылке из письма и проверяйте домен так же строго.
QR-код не «плохой» инструмент, он просто убирает видимость ссылки и ускоряет действие. Поэтому главный навык против квишинга — возвращать контроль себе. Сначала проверка, потом переход, затем подтверждение в приложении банка. В этой последовательности мошенникам почти не остается места.

Размещено 19 октября 2026 в 09:00
Количество показов: 26